Domain buchanzeige.de kaufen?
Wir ziehen mit dem Projekt
buchanzeige.de um.
Sind Sie am Kauf der Domain
buchanzeige.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain buchanzeige.de kaufen?
Schreiben mir Phishing-Nummern SMS?
Ja, Phishing-Nummern können Ihnen SMS senden. Phishing ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter oder Kreditkartendaten zu stehlen. Wenn Sie verdächtige SMS-Nachrichten erhalten, sollten Sie diese ignorieren und keinesfalls auf Links klicken oder persönliche Informationen preisgeben. **
Was ist E-Mail-Phishing?
E-Mail-Phishing ist eine betrügerische Methode, bei der Cyberkriminelle gefälschte E-Mails senden, um persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Nutzern zu stehlen. Diese E-Mails sehen oft täuschend echt aus und enthalten Links zu gefälschten Websites, die dazu dienen, die Daten der Opfer abzugreifen. Es ist wichtig, vorsichtig zu sein und verdächtige E-Mails zu ignorieren oder zu melden, um sich vor Phishing-Angriffen zu schützen. **

Ähnliche Suchbegriffe für Phishing
Top-Angebote
Produkte zum Begriff Phishing:
-
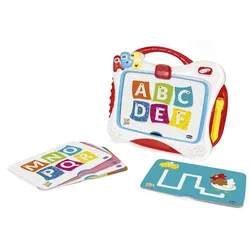
Chicco - TAFEL SCHREIBEN & LESENMit der Tafel Schreiben & Lesen von Chicco können Kinder ab 2 Jahren spielerisch die Welt der Buchstaben und Zahlen entdecken. Dieses Lernspielzeug mit LCD-Bildschirm ist darauf ausgelegt, erste Schreib- und Malversuche zu begleiten und die Kreativität zu fördern. geeignet für Kinder von 2 bis 6 Jahren LCD-Bildschirm zum Malen und Schreiben mit praktischer Lösch-Taste inklusive 10 Lernkarten zum Nachzeichnen von Buchstaben, Zahlen und Linien vier verschiedene Spielmodi für abwechslungsreichen Lernspaß kindgerechter Stift, der gut in kleinen Händen liegt feststellschieber zum Sichern der Kunstwerke Die Tafel bietet vier unterschiedliche Modi, die auf die Entwicklung des Kindes abgestimmt sind: Das Nachzeichnen von Linien schult die Feinmotorik, während das Schreiben des Alphabets und der Zahlen erste Grundlagen vermittelt. Im Modus für freies Malen kann der Fantasie freien Lauf gelassen werden. Die beiliegenden Papierkarten lassen sich mit einem Clip einfach auf dem Bildschirm befestigen und dienen als Vorlage. Sechs der Karten sind beidseitig bedruckt und bieten Linien zum Üben, drei weitere zeigen das Alphabet und die Zahlen. Gemalte Inhalte können mit dem Feststellschieber gesperrt werden, um ein versehentliches Löschen zu verhindern. Die benötigte Batterie (1x CR2032) ist bereits im Lieferumfang enthalten.11,99 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Lesen NERVT! – Bücher? Nein, danke! (Lesen nervt! 1)Das interaktive Erstlesebuch „Lesen NERVT! – Bücher? Nein, danke!“ von Jens Schumacher ist genau das Richtige für alle, die Bücher eigentlich doof finden. Es ist für Kinder ab 7 Jahren geeignet und bietet ein ganz besonderes Leseerlebnis. originelles Konzept, bei dem das Buch selbst nicht gelesen werden möchte mit vielen bunten Illustrationen und witzigen Texten auf jeder Seite kurze Kapitel und interaktive Aufgaben regen zum Mitmachen an große Buchstaben in Fibelschrift erleichtern das Lesen Stopp! Dieses Buch sollte auf keinen Fall weitergelesen werden. Zumindest, wenn es nach der resoluten Weberknechtdame Karoline geht, die zwischen den verstaubten Seiten wohnt und einfach nur ihre Ruhe haben möchte. Mit allen Mitteln versucht sie, junge Leser dazu zu bewegen, das Buch wieder aus der Hand zu legen. Denn für Karoline ist klar: Lesen ist langweilig und Buchstaben nerven! Doch je mehr Gründe die Spinnendame aufführt, desto unterhaltsamer und aberwitziger werden ihre Beispiele. Vielleicht macht das Blättern in den Seiten ja doch mehr Spaß als gedacht? Das Hardcover-Buch aus dem arsedition Verlag eignet sich wunderbar als Geschenk zur Einschulung oder als unterhaltsame Lektüre für die ganze Familie, sowohl zum Selberlesen als auch zum Vorlesen.10,00 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Englert, Sylvia: Fantasy schreiben und veröffentlichen. Phantastische Welten und Figuren erschaffenFantasy schreiben und veröffentlichen. Phantastische Welten und Figuren erschaffen , Handbuch für Fantasy-Autoren , Zylinderstehbolzen > Motoren & Motorteile , Erscheinungsjahr: 201511, Produktform: Leinen, Autoren: Englert, Sylvia, Seitenzahl/Blattzahl: 318, Keyword: Buch schreiben; Creative Writing; Fantasy schreiben, Fantasyautor; Fantasy schreiben, Roman schreiben, Roman veröffentlichen, Roman Charaktere entwickeln, Wie schreibt man einen Roman, Roman Struktur; Kreatives Schreiben; Roman, roman schreiben, roman schreiben aufbau, roman schreiben lernen, fantasy roman schreiben, einen roman schreiben, roman veröffentlichen, fantasy buch schreiben, abenteuergeschichte schreiben, liebesroman schreiben, roman schreiben ideen, dystopie; Storytelling, Fachschema: Fantasy - Phantastik~Creative Writing~Kreatives Schreiben~Schreiben / Kreatives Schreiben, Fachkategorie: Literaturwissenschaft, allgemein~Fantasyliteratur~Mythen und Legenden (fiktional)~Spekulative Literatur, Warengruppe: HC/Literaturwissenschaft/Allgemeines, Lexika, Fachkategorie: Kreatives Schreiben, Handbücher, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Autorenhaus Verlag, Verlag: Autorenhaus Verlag, Verlag: Autorenhaus-Verlag, Länge: 211, Breite: 139, Höhe: 32, Gewicht: 505, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0100, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,19,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kurzke, Hermann: Literatur lesen wie ein KennerLiteratur lesen wie ein Kenner , Eine Handreichung für passionierte Leserinnen und Leser , Zylinderstehbolzen > Motoren & Motorteile , Erscheinungsjahr: 20210318, Produktform: Leinen, Autoren: Kurzke, Hermann, Seitenzahl/Blattzahl: 394, Abbildungen: mit einer Abbildung, Keyword: Roman; Lyrik; Gedicht; Drama; Theaterstück; Literatur verstehen; Kleist; Thomas Mann; Minnesang; Bildungsroman; Dante; Günther Grass; Enzensberger; Prosa; Poesie; Literaturführer; verstehen, Fachschema: Literaturwissenschaft~Gedicht / Lyrik~Lyrik~Drama - Dramatiker~Schauspiel, Fachkategorie: Literaturwissenschaft, allgemein~Literaturwissenschaft: Lyrik und Dichter~Literaturwissenschaft: Dramen und Dramatiker~Literaturwissenschaft: Prosa, Erzählung, Roman, Autoren, Thema: Entdecken, Warengruppe: HC/Literaturwissenschaft/Allgemeines, Lexika, Fachkategorie: Literaturwissenschaft: Begleitbücher, literarische Führer, Rezensionen, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: C.H. Beck, Verlag: C.H. Beck, Verlag: Verlag C.H. Beck oHG, Länge: 223, Breite: 152, Höhe: 32, Gewicht: 625, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 253676428,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind die aktuellen Top 3 Bestseller in der Belletristik und Sachbuch Kategorie?
Die aktuellen Top 3 Bestseller in der Belletristik sind "Der Insasse" von Sebastian Fitzek, "Mittagsstunde" von Dörte Hansen und "Der Wal und das Ende der Welt" von John Ironmonger. In der Sachbuch Kategorie sind es "Das Café am Rande der Welt" von John Strelecky, "Die Macht der Geographie" von Tim Marshall und "Factfulness" von Hans Rosling. **
-
Was ist eine Phishing-E-Mail?
Eine Phishing-E-Mail ist eine betrügerische E-Mail, die vorgibt, von einer vertrauenswürdigen Quelle wie einer Bank oder einem Unternehmen zu stammen. Das Ziel ist es, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Empfängern zu stehlen. Phishing-E-Mails enthalten oft Links zu gefälschten Websites, auf denen die Opfer ihre sensiblen Daten eingeben sollen. **
-
Wie erkennt man Phishing-E-Mails?
Phishing-E-Mails können anhand einiger Merkmale erkannt werden. Dazu gehören zum Beispiel Rechtschreib- und Grammatikfehler, verdächtige Absenderadressen oder ungewöhnliche Anfragen nach persönlichen Informationen. Es ist wichtig, aufmerksam zu sein und keine sensiblen Daten preiszugeben, wenn man Zweifel an der Echtheit einer E-Mail hat. **
-
Was ist eine PayPal Phishing-E-Mail?
Eine PayPal Phishing-E-Mail ist eine betrügerische E-Mail, die vorgibt von PayPal zu stammen, um persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Nutzern zu stehlen. Diese E-Mails enthalten oft Links zu gefälschten Websites, die täuschend echt aussehen, um die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben. Es ist wichtig, solche Phishing-E-Mails zu erkennen und zu ignorieren, um sich vor Identitätsdiebstahl und Betrug zu schützen. PayPal wird niemals persönliche Informationen per E-Mail anfordern. **


Was ist eine Sony Phishing-E-Mail?
Eine Sony Phishing-E-Mail ist eine betrügerische E-Mail, die vorgibt, von Sony zu stammen, um persönliche Informationen wie Passwörter, Kreditkarteninformationen oder Kontodaten zu stehlen. Diese E-Mails enthalten oft Links zu gefälschten Websites, die Sony-Logos und -Designs verwenden, um echt auszusehen. Es wird empfohlen, solche E-Mails nicht zu öffnen oder auf Links zu klicken, sondern sie stattdessen zu löschen und den Absender zu blockieren, um sich vor Betrug zu schützen. Sony warnt regelmäßig vor solchen Phishing-Versuchen und gibt Tipps, wie man sie erkennen und vermeiden kann. **
Was ist eine eBay Phishing-E-Mail?
Eine eBay Phishing-E-Mail ist eine betrügerische E-Mail, die vorgibt, von eBay zu stammen, um persönliche Informationen wie Benutzernamen, Passwörter oder Kreditkarteninformationen zu stehlen. Diese E-Mails enthalten oft Links zu gefälschten Websites, die genauso aussehen wie die echte eBay-Website, um Nutzer dazu zu bringen, ihre Daten preiszugeben. Es ist wichtig, solche Phishing-E-Mails zu erkennen und zu ignorieren, um sich vor Identitätsdiebstahl und Betrug zu schützen. **
Top-Angebote
Produkte zum Begriff Phishing:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
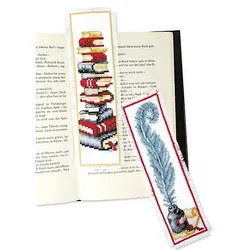
Lesezeichen "Lesen & Schreiben"Lesezeichen Lesen & Schreiben im 2er-Set, zum Besticken in Kreuzstich. Komplettpackung mit Arbeitsanleitung, Zählvorlage, Garn und Sticknadel. Stofffarbe: weiß, Größe: 6 x 20 cm, Material: Aida-Stoff und Garn 100 % Baumwolle (ca. 5,4 Stiche/cm).13,95 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Chicco - TAFEL SCHREIBEN & LESENMit der Tafel Schreiben & Lesen von Chicco können Kinder ab 2 Jahren spielerisch die Welt der Buchstaben und Zahlen entdecken. Dieses Lernspielzeug mit LCD-Bildschirm ist darauf ausgelegt, erste Schreib- und Malversuche zu begleiten und die Kreativität zu fördern. geeignet für Kinder von 2 bis 6 Jahren LCD-Bildschirm zum Malen und Schreiben mit praktischer Lösch-Taste inklusive 10 Lernkarten zum Nachzeichnen von Buchstaben, Zahlen und Linien vier verschiedene Spielmodi für abwechslungsreichen Lernspaß kindgerechter Stift, der gut in kleinen Händen liegt feststellschieber zum Sichern der Kunstwerke Die Tafel bietet vier unterschiedliche Modi, die auf die Entwicklung des Kindes abgestimmt sind: Das Nachzeichnen von Linien schult die Feinmotorik, während das Schreiben des Alphabets und der Zahlen erste Grundlagen vermittelt. Im Modus für freies Malen kann der Fantasie freien Lauf gelassen werden. Die beiliegenden Papierkarten lassen sich mit einem Clip einfach auf dem Bildschirm befestigen und dienen als Vorlage. Sechs der Karten sind beidseitig bedruckt und bieten Linien zum Üben, drei weitere zeigen das Alphabet und die Zahlen. Gemalte Inhalte können mit dem Feststellschieber gesperrt werden, um ein versehentliches Löschen zu verhindern. Die benötigte Batterie (1x CR2032) ist bereits im Lieferumfang enthalten.11,99 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Lesen NERVT! – Bücher? Nein, danke! (Lesen nervt! 1)Das interaktive Erstlesebuch „Lesen NERVT! – Bücher? Nein, danke!“ von Jens Schumacher ist genau das Richtige für alle, die Bücher eigentlich doof finden. Es ist für Kinder ab 7 Jahren geeignet und bietet ein ganz besonderes Leseerlebnis. originelles Konzept, bei dem das Buch selbst nicht gelesen werden möchte mit vielen bunten Illustrationen und witzigen Texten auf jeder Seite kurze Kapitel und interaktive Aufgaben regen zum Mitmachen an große Buchstaben in Fibelschrift erleichtern das Lesen Stopp! Dieses Buch sollte auf keinen Fall weitergelesen werden. Zumindest, wenn es nach der resoluten Weberknechtdame Karoline geht, die zwischen den verstaubten Seiten wohnt und einfach nur ihre Ruhe haben möchte. Mit allen Mitteln versucht sie, junge Leser dazu zu bewegen, das Buch wieder aus der Hand zu legen. Denn für Karoline ist klar: Lesen ist langweilig und Buchstaben nerven! Doch je mehr Gründe die Spinnendame aufführt, desto unterhaltsamer und aberwitziger werden ihre Beispiele. Vielleicht macht das Blättern in den Seiten ja doch mehr Spaß als gedacht? Das Hardcover-Buch aus dem arsedition Verlag eignet sich wunderbar als Geschenk zur Einschulung oder als unterhaltsame Lektüre für die ganze Familie, sowohl zum Selberlesen als auch zum Vorlesen.10,00 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Schreiben mir Phishing-Nummern SMS?
Ja, Phishing-Nummern können Ihnen SMS senden. Phishing ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter oder Kreditkartendaten zu stehlen. Wenn Sie verdächtige SMS-Nachrichten erhalten, sollten Sie diese ignorieren und keinesfalls auf Links klicken oder persönliche Informationen preisgeben. **
-
Was ist E-Mail-Phishing?
E-Mail-Phishing ist eine betrügerische Methode, bei der Cyberkriminelle gefälschte E-Mails senden, um persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Nutzern zu stehlen. Diese E-Mails sehen oft täuschend echt aus und enthalten Links zu gefälschten Websites, die dazu dienen, die Daten der Opfer abzugreifen. Es ist wichtig, vorsichtig zu sein und verdächtige E-Mails zu ignorieren oder zu melden, um sich vor Phishing-Angriffen zu schützen. **
-
Was sind die aktuellen Top 3 Bestseller in der Belletristik und Sachbuch Kategorie?
Die aktuellen Top 3 Bestseller in der Belletristik sind "Der Insasse" von Sebastian Fitzek, "Mittagsstunde" von Dörte Hansen und "Der Wal und das Ende der Welt" von John Ironmonger. In der Sachbuch Kategorie sind es "Das Café am Rande der Welt" von John Strelecky, "Die Macht der Geographie" von Tim Marshall und "Factfulness" von Hans Rosling. **
-
Was ist eine Phishing-E-Mail?
Eine Phishing-E-Mail ist eine betrügerische E-Mail, die vorgibt, von einer vertrauenswürdigen Quelle wie einer Bank oder einem Unternehmen zu stammen. Das Ziel ist es, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Empfängern zu stehlen. Phishing-E-Mails enthalten oft Links zu gefälschten Websites, auf denen die Opfer ihre sensiblen Daten eingeben sollen. **
Ähnliche Suchbegriffe für Phishing
-
Englert, Sylvia: Fantasy schreiben und veröffentlichen. Phantastische Welten und Figuren erschaffenFantasy schreiben und veröffentlichen. Phantastische Welten und Figuren erschaffen , Handbuch für Fantasy-Autoren , Zylinderstehbolzen > Motoren & Motorteile , Erscheinungsjahr: 201511, Produktform: Leinen, Autoren: Englert, Sylvia, Seitenzahl/Blattzahl: 318, Keyword: Buch schreiben; Creative Writing; Fantasy schreiben, Fantasyautor; Fantasy schreiben, Roman schreiben, Roman veröffentlichen, Roman Charaktere entwickeln, Wie schreibt man einen Roman, Roman Struktur; Kreatives Schreiben; Roman, roman schreiben, roman schreiben aufbau, roman schreiben lernen, fantasy roman schreiben, einen roman schreiben, roman veröffentlichen, fantasy buch schreiben, abenteuergeschichte schreiben, liebesroman schreiben, roman schreiben ideen, dystopie; Storytelling, Fachschema: Fantasy - Phantastik~Creative Writing~Kreatives Schreiben~Schreiben / Kreatives Schreiben, Fachkategorie: Literaturwissenschaft, allgemein~Fantasyliteratur~Mythen und Legenden (fiktional)~Spekulative Literatur, Warengruppe: HC/Literaturwissenschaft/Allgemeines, Lexika, Fachkategorie: Kreatives Schreiben, Handbücher, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Autorenhaus Verlag, Verlag: Autorenhaus Verlag, Verlag: Autorenhaus-Verlag, Länge: 211, Breite: 139, Höhe: 32, Gewicht: 505, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0100, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,19,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kurzke, Hermann: Literatur lesen wie ein KennerLiteratur lesen wie ein Kenner , Eine Handreichung für passionierte Leserinnen und Leser , Zylinderstehbolzen > Motoren & Motorteile , Erscheinungsjahr: 20210318, Produktform: Leinen, Autoren: Kurzke, Hermann, Seitenzahl/Blattzahl: 394, Abbildungen: mit einer Abbildung, Keyword: Roman; Lyrik; Gedicht; Drama; Theaterstück; Literatur verstehen; Kleist; Thomas Mann; Minnesang; Bildungsroman; Dante; Günther Grass; Enzensberger; Prosa; Poesie; Literaturführer; verstehen, Fachschema: Literaturwissenschaft~Gedicht / Lyrik~Lyrik~Drama - Dramatiker~Schauspiel, Fachkategorie: Literaturwissenschaft, allgemein~Literaturwissenschaft: Lyrik und Dichter~Literaturwissenschaft: Dramen und Dramatiker~Literaturwissenschaft: Prosa, Erzählung, Roman, Autoren, Thema: Entdecken, Warengruppe: HC/Literaturwissenschaft/Allgemeines, Lexika, Fachkategorie: Literaturwissenschaft: Begleitbücher, literarische Führer, Rezensionen, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: C.H. Beck, Verlag: C.H. Beck, Verlag: Verlag C.H. Beck oHG, Länge: 223, Breite: 152, Höhe: 32, Gewicht: 625, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 253676428,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie erkennt man Phishing-E-Mails?
Phishing-E-Mails können anhand einiger Merkmale erkannt werden. Dazu gehören zum Beispiel Rechtschreib- und Grammatikfehler, verdächtige Absenderadressen oder ungewöhnliche Anfragen nach persönlichen Informationen. Es ist wichtig, aufmerksam zu sein und keine sensiblen Daten preiszugeben, wenn man Zweifel an der Echtheit einer E-Mail hat. **
-
Was ist eine PayPal Phishing-E-Mail?
Eine PayPal Phishing-E-Mail ist eine betrügerische E-Mail, die vorgibt von PayPal zu stammen, um persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Nutzern zu stehlen. Diese E-Mails enthalten oft Links zu gefälschten Websites, die täuschend echt aussehen, um die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben. Es ist wichtig, solche Phishing-E-Mails zu erkennen und zu ignorieren, um sich vor Identitätsdiebstahl und Betrug zu schützen. PayPal wird niemals persönliche Informationen per E-Mail anfordern. **
-
Was ist eine Sony Phishing-E-Mail?
Eine Sony Phishing-E-Mail ist eine betrügerische E-Mail, die vorgibt, von Sony zu stammen, um persönliche Informationen wie Passwörter, Kreditkarteninformationen oder Kontodaten zu stehlen. Diese E-Mails enthalten oft Links zu gefälschten Websites, die Sony-Logos und -Designs verwenden, um echt auszusehen. Es wird empfohlen, solche E-Mails nicht zu öffnen oder auf Links zu klicken, sondern sie stattdessen zu löschen und den Absender zu blockieren, um sich vor Betrug zu schützen. Sony warnt regelmäßig vor solchen Phishing-Versuchen und gibt Tipps, wie man sie erkennen und vermeiden kann. **
-
Was ist eine eBay Phishing-E-Mail?
Eine eBay Phishing-E-Mail ist eine betrügerische E-Mail, die vorgibt, von eBay zu stammen, um persönliche Informationen wie Benutzernamen, Passwörter oder Kreditkarteninformationen zu stehlen. Diese E-Mails enthalten oft Links zu gefälschten Websites, die genauso aussehen wie die echte eBay-Website, um Nutzer dazu zu bringen, ihre Daten preiszugeben. Es ist wichtig, solche Phishing-E-Mails zu erkennen und zu ignorieren, um sich vor Identitätsdiebstahl und Betrug zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.